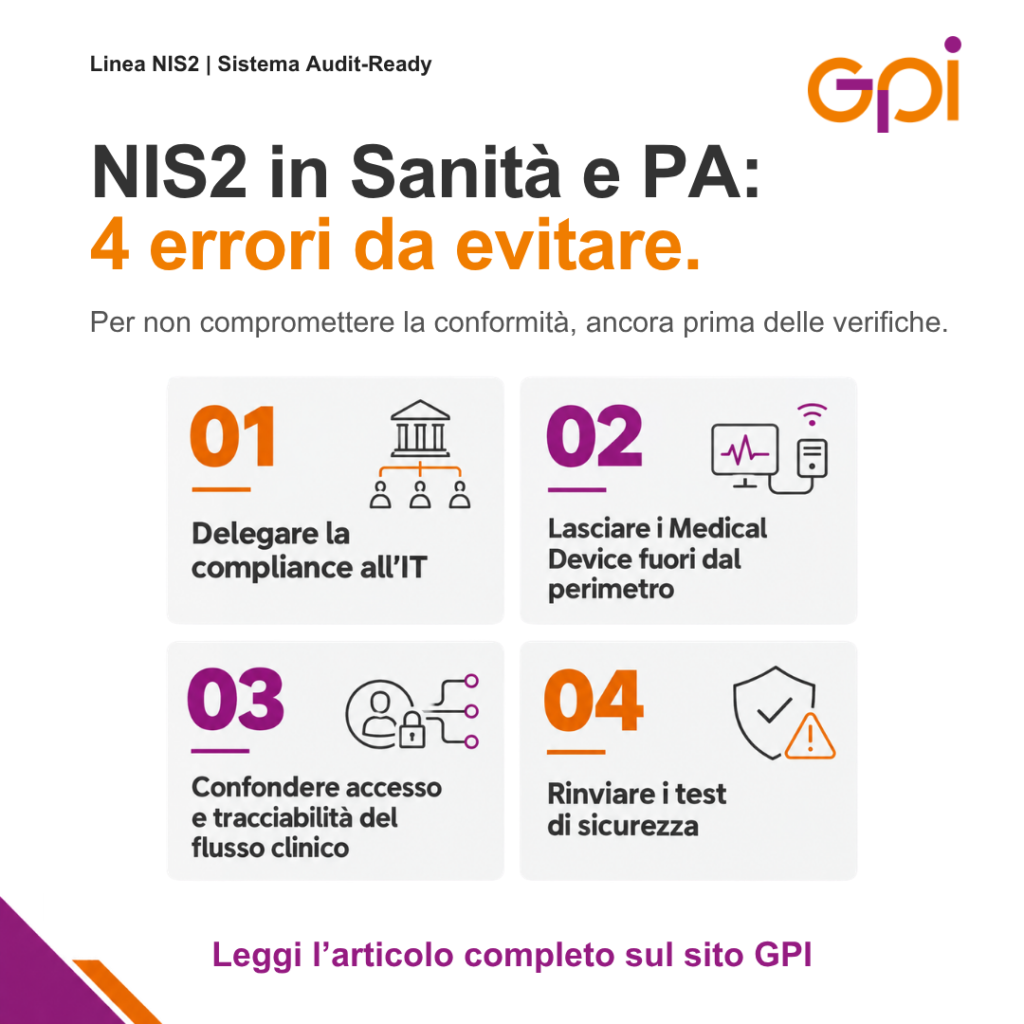
Adeguamento NIS2 in sanità e PA: governance, sicurezza e continuità operativa.
L’adeguamento alla Direttiva NIS2 sta portando organizzazioni sanitarie ed enti della Pubblica Amministrazione a rivedere processi, responsabilità e misure di sicurezza informatica.
La tecnologia, però, rappresenta solo una parte del percorso. Per rendere il governo del rischio cyber efficace e documentabile occorre comprendere chi assume le responsabilità, quali asset devono essere inclusi nel perimetro, come vengono gestite le identità e con quali modalità vengono verificate le vulnerabilità.
In questo percorso emergono quattro errori di valutazione particolarmente rilevanti.
1. Considerare la NIS2 una responsabilità esclusivamente IT
Uno degli errori più frequenti consiste nel ricondurre l’adeguamento NIS2 alla sola implementazione di strumenti tecnologici. La gestione del rischio cyber coinvolge invece anche governance, ruoli, responsabilità, processi decisionali e documentazione.
In caso di verifica o incidente, non è sufficiente dimostrare che siano presenti determinati strumenti di sicurezza: l’organizzazione deve poter ricostruire come vengono prese le decisioni, chi assume le responsabilità e attraverso quali processi vengono gestiti e monitorati i rischi. La NIS2 rafforza inoltre il coinvolgimento degli organi di amministrazione nella gestione del rischio cyber.
Il punto da presidiare: costruire un modello di governance nel quale misure tecniche, responsabilità e documentazione siano coerenti e verificabili.
2. Lasciare i dispositivi medici fuori dal perimetro di rischio
Nelle strutture sanitarie il perimetro cybersecurity non coincide con server, workstation e rete aziendale. Anche elettromedicali e dispositivi medici interconnessi devono essere considerati all’interno della valutazione del rischio quando rappresentano asset critici per i processi dell’organizzazione.
Questo rende necessario coinvolgere anche l’Ingegneria Clinica, perché il governo della sicurezza deve comprendere tecnologie che operano a stretto contatto con i processi sanitari e che possono dipendere da reti, sistemi informativi e servizi digitali. Se questo perimetro non viene considerato, il modello di gestione del rischio può risultare incompleto.
Il punto da presidiare: includere i Medical Device connessi nella mappatura degli asset, nella valutazione del rischio e nei processi di governance cyber.
3. Confondere l’accesso ai sistemi con la tracciabilità delle operazioni sulla ricetta elettronica
L’autenticazione multifattore non risponde sempre allo stesso bisogno. Da una parte esiste l’esigenza di rafforzare l’accesso agli applicativi e ai sistemi aziendali. Dall’altra, nel contesto della ricetta elettronica, occorre presidiare anche l’identificazione dell’operatore all’interno delle specifiche funzionalità applicative.
Il Decreto MEF del 27 febbraio 2025 ha esteso l’autenticazione a due o più fattori alle funzionalità della ricetta dematerializzata a carico del Servizio sanitario nazionale. Questo significa che una MFA applicata esclusivamente all’accesso generale o perimetrale non esaurisce necessariamente le esigenze di autenticazione previste all’interno dei singoli processi applicativi.
Per le organizzazioni sanitarie occorre quindi distinguere almeno due livelli:
- accesso centralizzato agli applicativi, attraverso sistemi di autenticazione e Single Sign-On;
- autenticazione integrata nei processi della ricetta elettronica, secondo le modalità previste dalla normativa applicabile.
Il punto da presidiare: evitare di trattare come equivalenti esigenze di autenticazione che appartengono a livelli operativi differenti.
4. Rinviare i test di sicurezza per timore di impatti sulla produzione
Penetration Test e attività di verifica della sicurezza vengono talvolta rimandati perché percepiti come potenzialmente rischiosi per l’operatività dei sistemi. Il risultato può essere però quello di mantenere vulnerabilità non identificate o asset esposti senza una valutazione aggiornata.
La verifica tecnica può essere organizzata attraverso ambienti controllati e di replica, separati dai sistemi live, così da mettere alla prova applicazioni e infrastrutture senza interferire con la continuità operativa.
A questo si affiancano attività complementari come:
- Vulnerability Management;
- Threat Intelligence;
- Web Application Security Testing;
- Penetration Test;
- simulazioni di Phishing.
Questi strumenti consentono di osservare il rischio da più prospettive: vulnerabilità tecniche, esposizione degli asset e fattore umano.
Il punto da presidiare: integrare le attività di verifica nel percorso di prevenzione, senza attendere che una vulnerabilità diventi un incidente.
Dalla conformità tecnica a un modello di governo integrato
I quattro errori hanno un elemento in comune: nascono quando l’adeguamento viene affrontato come una somma di interventi separati. Governance, gestione delle identità, raccolta delle evidenze e attività di verifica devono invece essere ricondotte a un modello coerente di gestione del rischio.
Per questo GPI ha strutturato un’offerta modulare che comprende:
- NIS2 Consulting: Supporto alla definizione di ruoli, responsabilità, processi e documentazione, includendo anche il perimetro Medical Device.
- Log4SIEM: Raccolta e organizzazione alla sorgente dei log generati dagli applicativi GPI, rendendoli disponibili per il monitoraggio e l’analisi attraverso il SIEM dell’Ente.
- Ecosistema MFA: Presidio dell’autenticazione multifattore sia per l’accesso centralizzato agli applicativi sia all’interno dei processi della ricetta elettronica.
- Servizi Operativi: Attività di Vulnerability Management, Threat Intelligence, Web Application Security Testing, Penetration Test e simulazioni di Phishing.
L’obiettivo è costruire un percorso nel quale governance, misure tecniche e continuità operativa siano gestite in modo coordinato e documentabile.
Valuta il livello di preparazione della tua organizzazione
Ogni ente parte da infrastrutture, processi e responsabilità differenti.
Vuoi verificare quali aree del tuo percorso NIS2 sono già presidiate e quali richiedono un intervento?
Scrivi a ufficio.clienti@gpi.it


